Die wichtigsten Erkenntnisse
- Die Absicherung einer Enterprise-Content-Plattform ist ebenso eine Frage der Governance wie des Netzwerks. Zugriffs-Kontrollen, Freigabe-Workflows und Audit-Trails sind genauso wichtig wie Verschlüsselung und DDoS-Schutz.
- Ein Hybrid-Headless-System sichert Inhalte über alle Kanäle hinweg ab und hält Marketing-Teams gleichzeitig produktiv. Hohe Sicherheit und schnelles Publizieren schließen sich damit nicht länger aus.
- Der Schutz muss auch die menschlichen Touchpoints umfassen. In der CoreMedia Digital Experience Platform reichen dieselben Kunden-Daten und Zugriffs-Kontrollen von der Website bis in Live-Chat, Telefonate und Contact-Center.
Die IT riegelt Systeme ab, das Marketing sucht sich Wege um die Sperre herum. Die sicherste Content-Plattform ist deshalb die, die niemand umgehen muss.
Die Sicherheits-Herausforderung im modernen Enterprise-Content-Management
Ein Standard-CMS sichert eine einzelne Website ab. Ein Enterprise-System sichert ein ganzes Netzwerk davon: mehrere Marken-Websites, Regionen, Sprachen und Kanäle, die oft aus denselben Inhalten gespeist werden. Jede Website, jede Integration und jedes Konto ist ein weiterer potenzieller Angriffspunkt. Zwei strukturelle Probleme machen das schwieriger, als es auf den ersten Blick scheint:
- System-Silos. Laufen Marken-Websites, E-Shops und Support-Systeme auf getrennten Systemen, hat niemand einen zentralen Überblick darüber, wer worauf zugreifen kann. Genau die Lücken zwischen den Systemen sind es, nach denen Angreifende suchen.
- Geschwindigkeit gegen Sicherheit. Das Marketing wird daran gemessen, wie schnell es liefert, die IT-Sicherheit daran, wie wenig durchkommt. Bleibt dieser Konflikt ungelöst, treibt er Marketerinnen und Marketer in die Schatten-IT: nicht freigegebene Tools, die schnell sind, sensible Daten aber außerhalb jeder Kontrolle lassen.
KI vergrößert beide Lücken. Teams erzeugen Inhalte schneller, als manuelle Prüfungen Schritt halten können. Ohne kontrollierte Workflows übersteigt das Volumen damit die bestehenden Kontrollen.
Wo Legacy-CMS und rein headless aufgebaute Plattformen bei der Sicherheit an ihre Grenzen stoßen
Beide scheitern aus demselben Grund an den Sicherheits-Anforderungen von Unternehmen: Ihre Architektur zwingt Nutzerinnen und Nutzer dazu, die eigenen Kontrollen des Systems zu umgehen.
- Legacy-Content-Management-Systeme wurden für den Betrieb einer einzelnen Website entwickelt, nicht für die Ausspielung über viele Kanäle. Um Apps, Screens in Filialen und weitere Kanäle zu erreichen, müssen zusätzliche Integrationen angebunden werden, für die diese Systeme nie ausgelegt waren. Jede dieser Erweiterungen öffnet eine neue Sicherheits-Lücke.
- Rein headless aufgebaute CMS sind API-first, verzichten aber auf die redaktionellen Werkzeuge, die Marketerinnen und Marketer brauchen. Jede inhaltliche Änderung wird so zum Ticket für die Entwicklung. Der Rückstau wächst, ausgebremste Teams suchen nach Umwegen, und diese Umwege respektieren selten die Zugriffs-Kontrollen.
Was eine sichere Enterprise-Content-Plattform bieten muss
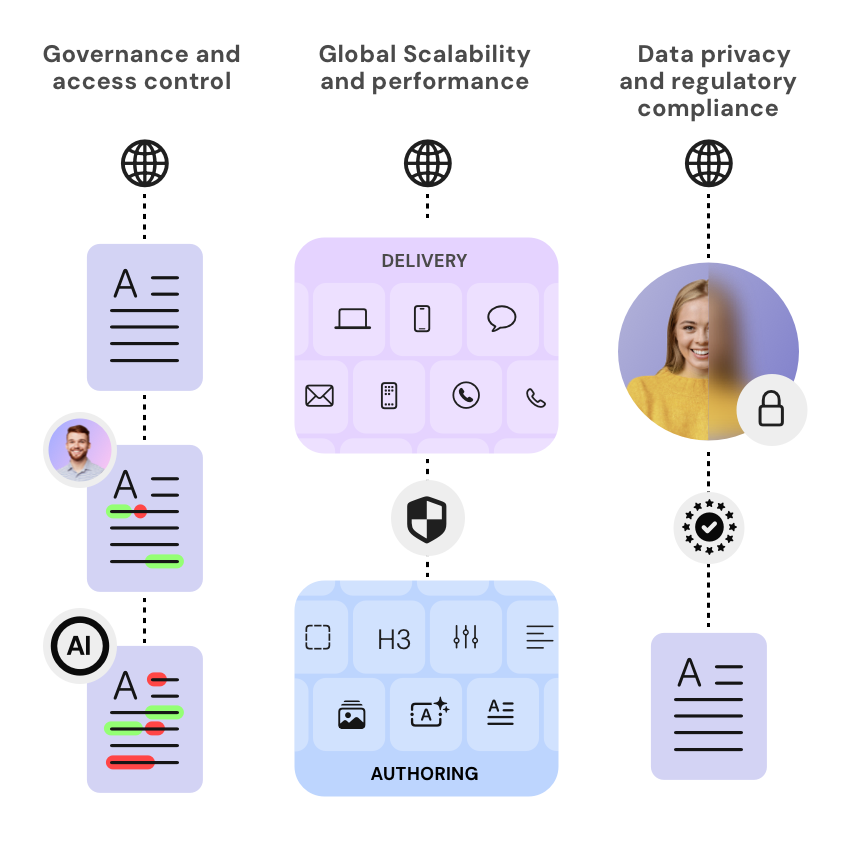
Wer die Sicherheit eines Enterprise-CMS bewertet, prüft Anbieter anhand von drei grundlegenden Säulen: Governance beim Zugriff, Skalierbarkeit der Infrastruktur und Compliance beim Datenschutz. Zusätzlich sollten zwei praktische Faktoren in die Bewertung einfließen: die Gesamtbetriebskosten (TCO) und wie reibungslos sich die Plattform in bereits eingesetzte Systeme wie SAP und Salesforce integrieren lässt.
1. Governance und Zugriffskontrolle
Governance beginnt mit Kontrolle: Alle Nutzerinnen und Nutzer haben eine klar definierte Rolle, und jede Aktion ist einer namentlich bekannten Person zugeordnet statt einem gemeinsam genutzten Login. Vier Mechanismen setzen das um:
- Rollenbasierte Zugriffs-Kontrolle (RBAC). Hierarchische Berechtigungen nach Marke, Region und Markt: Lokale Redakteurinnen und Redakteure verwalten Inhalte für ein einzelnes Land, Site-Managerinnen und Site-Manager geben regionale Releases frei, und globale Managerinnen und Manager behalten den Überblick über alle Märkte.
- Strukturierte Freigabe-Workflows. Verbindliche Prüf-Prozesse verhindern, dass nicht markenkonforme oder nicht autorisierte Assets live gehen.
- Audit-Logging. Die Protokollierung von Rollen-Änderungen, privilegierten Zugriffen und Anmelde-Versuchen schafft eine lückenlose Dokumentation, die auch einer behördlichen Prüfung standhält.
- Kontrollierte KI. CoreMedia KIO arbeitet strikt innerhalb der zugewiesenen Rollen und Berechtigungen der jeweiligen Nutzerinnen und Nutzer. KI-gestützte Entwürfe durchlaufen deshalb vor der Veröffentlichung dieselbe menschliche Freigabe wie alle anderen Inhalte.
2. Globale Skalierbarkeit und Performance
Unter Enterprise-Last sind Sicherheit und Performance ein und dasselbe Problem: Ein System, das unter einer Traffic-Spitze einbricht, versagt genau dann, wenn es darauf ankommt. Und ein DDoS-Angriff ist nichts anderes als eine gezielt herbeigeführte Traffic-Spitze.
Eine sichere Plattform trennt die Erstellung von Inhalten von ihrer Ausspielung und skaliert hinter einem CDN und einer Web Application Firewall. So konkurrieren redaktionelle Arbeit und öffentlicher Traffic nie miteinander, und Angriffe werden gefiltert, bevor sie die Inhalte erreichen. Die Zusammenführung vieler CMS-Instanzen in einer einzigen, kontrollierten Umgebung verkleinert zudem die Angriffsfläche.
3. Datenschutz und regulatorische Compliance
Die Einhaltung des Datenschutzes entscheidet darüber, ob sich eine globale Plattform überhaupt rechtssicher betreiben lässt. Kunden-Daten unterliegen der DSGVO, dem CCPA und einer wachsenden Zahl regionaler Vorschriften. Ein Verstoß kostet das Unternehmen Bußgelder und Vertrauen, nicht nur IT-Stunden. Vier Faktoren unterscheiden Plattformen, die Compliance nachweisen können, von Plattformen, die sie nur behaupten:
- Daten-Residenz. Die freie Wahl des Speicherorts, ob in Rechenzentren ausschließlich in der EU, in einer Private Cloud oder On-Premise, gibt regulierten Branchen die Kontrolle, die die DSGVO und vergleichbare Vorschriften verlangen.
- Daten-Souveränität. CoreMedia hat seinen Hauptsitz in Deutschland und legt die DSGVO besonders streng aus. Das ist entscheidend für Entscheiderinnen und Entscheider aus Banken, Versicherungen und dem öffentlichen Sektor, deren Daten unter EU-Recht bleiben müssen.
- Zertifizierungen. Unabhängige Zertifizierungen wie ISO 27001 sind der Nachweis für das Sicherheits-Niveau eines Anbieters, den eine Prüfung verlangt, ergänzt durch die Verschlüsselung von Daten bei der Übertragung und im Ruhezustand.
- Sicherheit von Integrationen. Individuelle API-Schnittstellen und nicht überwachte Skripte sind die Stellen, an denen Kunden-Daten abfließen. Eine sichere Plattform setzt Authentifizierung, Rate-Limits und Berechtigungen auf Feld-Ebene für jede Integration durch.
Wie eine Hybrid-Headless-Architektur den Zielkonflikt zwischen Sicherheit und Agilität auflöst
Ein Hybrid-Headless-Ansatz beseitigt den Zielkonflikt zwischen Sicherheit und Geschwindigkeit, den die meisten Systeme erzwingen. Er verbindet das sichere, API-first aufgebaute Backend einer Headless-Architektur mit einem visuellen Editor. Inhalte werden so einmal kontrolliert und aus einer zentralen Datenquelle heraus über alle Kanäle wiederverwendet. Wenn Marketerinnen und Marketer innerhalb dieses berechtigungsbasierten Arbeitsbereichs sicher publizieren, müssen Entwicklerinnen und Entwickler nicht länger als Gatekeeper für Inhalte fungieren und gewinnen Zeit für die Sicherheit zurück. Zwei Beispiele aus dem Kundenkreis von CoreMedia zeigen die Wirkung:
- Penguin Random House Verlagsgruppe hat die Erstellung von Kampagnen-Seiten für mehr als 40 Verlage von mehreren Tagen auf unter 30 Minuten verkürzt, ganz ohne Entwicklungs-Aufwand.
- Deckers Brands hat die Time-to-Market für neue Kampagnen von mehreren Wochen auf wenige Stunden reduziert. Das Merchandising-Team kann so auf Trends reagieren, ohne auf freie Kapazitäten in der Entwicklung warten zu müssen.
Wenn der kontrollierte Weg auch der schnellste ist, bauen Teams keine Umwege mehr. Und genau bei solchen Umwegen beginnen Sicherheits-Vorfälle.
Starke Marketing-Teams schützen die Marke
Marketerinnen und Marketer arbeiten in einem visuellen Editor mit klar definierten Berechtigungen. So arbeiten sie schnell, ohne jemals Code oder die Ausspielungs-Ebene zu berühren:
- Marken-Regeln und Freigabe-Schritte sind direkt im Editor verankert. Nicht markenkonforme Inhalte erreichen so nie Kundinnen und Kunden.
- Durch die Zuordnung nach Rollen und Märkten sehen und veröffentlichen lokale Redakteurinnen und Redakteure ausschließlich Inhalte ihres eigenen Marktes.
- Strukturierte Inhalte und wiederverwendbare Komponenten sorgen aus einer zentralen Quelle heraus für einen markenkonformen Auftritt auf allen Kanälen.
Die Rolle der Entwicklung in einem sicheren System
Entlastet von routinemäßigen Content-Anfragen können sich Entwicklerinnen und Entwickler auf die eigentliche Sicherheit konzentrieren:
- API-Endpunkte härten und die zugrunde liegenden Protokolle verschärfen.
- Abhängigkeiten prüfen und Sicherheits-Checks in der Deployment-Pipeline automatisieren.
- Das Frontend auf Basis eines modernen JavaScript-Frameworks unter eigener Kontrolle entwickeln.
Sicherheit über den gesamten Stack einer Composable-DXP
Full-Stack-Sicherheit bedeutet, Kunden-Daten und Inhalte auch dann zu schützen, wenn sie zwischen Commerce-, CRM- und Contact-Center-Systemen ausgetauscht werden, und nicht nur innerhalb des CMS.
Diese Systeme, etwa Salesforce und SAP, sollten über dokumentierte, vorgefertigte APIs angebunden werden statt über individuelle Einzel-Lösungen, für die sich niemand verantwortlich fühlt. So gelten für jede Integration dieselben Regeln für Authentifizierung und Berechtigungen.
Markenschutz über digitale und menschliche Touchpoints hinweg
Sicherheit muss Kundinnen und Kunden über den Bildschirm hinaus in den Live-Support begleiten, denn dort sind sensible Daten am stärksten gefährdet. Die CoreMedia Digital Experience Platform umfasst eine Customer Engagement Platform mit integriertem Cloud-Contact-Center, das im selben System wie die Inhalte läuft. Live-Chat, Telefonate und Video-Gespräche unterliegen damit denselben Zugriffs-Kontrollen und demselben Kunden-Profil. Daten gelangen so nie in ein separates, unkontrolliertes Tool.
Checkliste zur Enterprise-CMS-Sicherheit für Führungskräfte aus IT und Marketing
Die folgenden Kriterien dienen als übersichtliche Checkliste für die Bewertung einer Content-Plattform:
- Single Sign-on und Authentifizierung. SAML-basiertes SSO mit Anbietern wie Azure AD, Okta und Entrust sowie Multi-Faktor-Authentifizierung für administrative Zugriffe und Zugriffe mit hohem Risiko.
- Rollenbasierte Zugriffs-Kontrolle und Audit-Trails. Granulare, hierarchische Berechtigungen nach Marke und Markt mit Protokollierung von Rollen-Änderungen, privilegierten Zugriffen und Anmelde-Versuchen.
- Freigabe-Workflows. Geprüfte und bestätigte Veröffentlichung, damit kein Inhalt ohne die richtige Freigabe live geht.
- Hybrid-Headless-Architektur. Ein sicheres, API-first aufgebautes Backend mit visuellem Editor, damit Marketing-Teams produktiv bleiben, ohne zum Sicherheits-Risiko zu werden.
- Zertifizierungen. Anerkannte Zertifizierungen wie ISO 27001, Verschlüsselung von Daten bei der Übertragung und im Ruhezustand sowie Konformität mit DSGVO und CCPA.
- Daten-Residenz und Daten-Souveränität. Hosting ausschließlich in der EU, in einer Private Cloud oder On-Premise, damit die Kontrolle darüber erhalten bleibt, wo Inhalte gespeichert sind und welchem Recht sie unterliegen.
- Integrierter Netzwerk-Schutz und Sicherheits-Funktionen. Web Application Firewall, DDoS-Abwehr, Rate-Limits und Isolierung einzelner Umgebungen, idealerweise ohne Zusatzkosten.
- Composable und kontrollierte Integrationen. Dokumentierte APIs und vorgefertigte Konnektoren für bestehende Commerce- und CRM-Systeme, ohne dass ein Komplett-Austausch nötig ist.
- Einheitliche Transparenz über digitale und menschliche Touchpoints. Ein zentraler, kontrollierter Blick auf Kunden-Daten, von Web- und App-Kanälen bis ins Contact-Center.
Bereit für einen Einblick?
Über die Sicherheit von Enterprise-Content wird im Spannungsfeld zwischen dem entschieden, was die IT erlaubt, und dem, was das Marketing tatsächlich nutzt. Ein Hybrid-Headless-System schließt diese Lücke, indem es den kontrollierten Weg zum produktiven macht. Wie die CoreMedia Experience Platform Inhalte über alle Marken, Kanäle und menschlichen Touchpoints hinweg absichert, zeigt eine Demo mit unserem Team aus Expertinnen und Experten.
Häufig gestellte Fragen (FAQs)
Was unterscheidet ein Enterprise-CMS in puncto Sicherheit von einem Standard-CMS?
Ein Enterprise-CMS unterscheidet sich von einem Standard-CMS dadurch, dass es nicht nur eine einzelne Website absichert, sondern Dutzende miteinander verbundene Marken, Regionen und Kanäle gleichzeitig. Diese Größenordnung erfordert hierarchische rollenbasierte Zugriffs-Kontrolle, mehrstufige Freigabe-Workflows, unveränderbares Audit-Logging und Optionen für Daten-Residenz in der EU, um Vorschriften wie die DSGVO zu erfüllen. Genau auf diese Art von Kontrollen ist die CoreMedia Experience Platform ausgerichtet.
Wie verbessert ein Hybrid-Headless-CMS die Sicherheit?
Ein Hybrid-Headless-CMS verbessert die Sicherheit, indem es das Backend-Repository für die Content-Erstellung von den Frontend-Kanälen für die Ausspielung entkoppelt. Die öffentliche Website legt die Autoren-Umgebung so nie direkt offen. Marketerinnen und Marketer erhalten sichere redaktionelle Werkzeuge und eine Vorschau-Funktion innerhalb eines berechtigungsbasierten Arbeitsbereichs. Damit entfällt der Druck, auf nicht freigegebene Umwege auszuweichen. Entwicklerinnen und Entwickler konzentrieren sich auf die Absicherung von APIs und Infrastruktur, statt jede einzelne Änderung zu prüfen.
Warum ist Governance in einer Composable-DXP so wichtig?
Governance ist in einer Composable-DXP wichtig, weil diese mehrere Systeme miteinander verbindet und Konsistenz und Kontrolle über alle hinweg gewährleistet sein müssen. Rollenbasierte Zugriffe, Freigabe-Workflows und Audit-Logging sorgen dafür, dass Inhalte auf allen Kanälen markenkonform und regelkonform bleiben, auch an menschlichen Touchpoints wie dem Contact-Center. Ohne Governance wird jede Integration zu einer weiteren Lücke.
Wie lässt sich KI im Content-Management sicher einsetzen?
KI lässt sich im Content-Management sicher einsetzen, wenn Menschen die Kontrolle behalten und bestehende Berechtigungen konsequent durchgesetzt werden. Ein gut konzipierter Copilot wie CoreMedia KIO arbeitet ausschließlich innerhalb der Rollen und Zugriffsrechte der Person, die ihn nutzt. Er kann auf keine Daten zugreifen, die diese Person nicht ohnehin sehen dürfte, und leitet jeden Vorschlag vor der Veröffentlichung durch Prüfung und Freigabe.
Welches ist das sicherste Enterprise-CMS?
Das sicherste Enterprise-CMS kombiniert granulare rollenbasierte Zugriffs-Kontrolle, Freigabe-Workflows, vollständiges Audit-Logging, anerkannte Zertifizierungen wie ISO 27001 und ein Hosting, das die jeweils geltenden Vorgaben zur Daten-Residenz erfüllt. Eine Hybrid-Headless-Architektur schafft zusätzlich einen sicheren Handlungsrahmen: Marketerinnen und Marketer erhalten visuelle Gestaltungs-Freiheit, ohne den Quellcode zu berühren, während Entwicklerinnen und Entwickler die Kontrolle über die API-Sicherheit behalten. Die CoreMedia Experience Platform ist genau auf diese Anforderungen ausgelegt und bietet für regulierte Branchen Hosting in der EU oder On-Premise.
Wie bleiben Inhalte über Dutzende Websites und Hunderte Redakteurinnen und Redakteure hinweg sicher?
Die Grundlage bildet eine hierarchische rollenbasierte Zugriffs-Kontrolle: Berechtigungen werden zunächst unternehmensweit festgelegt und anschließend nach Marke und Markt eingegrenzt. So bearbeiten Redakteurinnen und Redakteure nur das, was ihre Rolle erlaubt. Freigabe-Workflows steuern, was live geht, und die Protokollierung von Rollen-Änderungen und privilegierten Zugriffen schafft einen Audit-Trail über alle Websites sowie Nutzerinnen und Nutzer hinweg.
Ist Open-Source-Software die sicherste und souveränste Option für ein Enterprise-CMS?
Open Source wird häufig aufgrund digitaler Souveränität und Code-Transparenz gewählt, ist aber nicht automatisch die sicherste Option. Denn Patching, Schwachstellen-Management und Compliance liegen dann vollständig beim eigenen Engineering-Team, und oft hängt die Lösung von Plugins ab, die von der Community gepflegt werden. Eine Enterprise-Plattform wie die CoreMedia Experience Platform bietet dieselben Vorteile bei der Souveränität, nämlich Hosting in einer EU-Cloud oder On-Premise und vollständige DSGVO-Konformität, ohne diesen operativen Aufwand. Open Source ist sinnvoll, wenn ein eigenes Security-Team die Verantwortung übernehmen kann. Ein Enterprise-CMS ist die bessere Wahl, wenn garantiertes Patching, Support und klare Verantwortlichkeiten gefragt sind.
Wie erhält das Marketing-Team mehr Freiheit, ohne die Sicherheits-Risiken zu erhöhen?
Mit einem visuellen Arbeitsbereich, der auf klar definierten Berechtigungen basiert. In einer Hybrid-Headless-Architektur erstellen und veröffentlichen Marketerinnen und Marketer Inhalte innerhalb von Leitplanken, die nach Rolle, Marke und Markt festgelegt sind, ohne Code oder die Ausspielungs-Ebene zu berühren. Sie arbeiten schnell und eigenständig, und Entwicklerinnen und Entwickler können sich auf die Absicherung der Plattform konzentrieren, statt jede einzelne Änderung zu prüfen.
Wie lassen sich Supply-Chain-Angriffe auf ein CMS durch Plugins von Drittanbietern verhindern?
Durch die Wahl einer Plattform, die Integrationen von der Kern-Anwendung entkoppelt, sodass Code von Drittanbietern nie direkt auf dem Server ausgeführt wird. Anders als Open-Source- oder monolithische Plattformen, die auf ungeprüfte Community-Plugins angewiesen sind, isoliert die CoreMedia Experience Platform externe Dienste hinter dokumentierten, Token-authentifizierten REST- und GraphQL-APIs mit Kontrollen über Persisted Queries. Eine kompromittierte Integration kann so weder auf das zentrale Content-Repository noch auf administrative Workflows oder Kunden-Daten zugreifen.