TL;DR, Die wichtigsten Erkenntnisse
- Die Transparenz-Regeln des EU AI Act für KI-gestützte Inhalte gelten bereits seit dem 2. August 2026. Die Pflichten für Hochrisiko-Systeme folgen im Dezember 2027.
- Die meisten Marketing- und CX-Inhalte fallen in die Risiko-Kategorie „begrenztes Risiko“. Zu den zentralen Pflichten gehören die Offenlegung von Bot-Interaktionen, die Kennzeichnung von Deepfakes und der Erhalt maschinenlesbarer Metadaten. Nicht jede KI-gestützte Bearbeitung muss gekennzeichnet werden. Die Pflicht gilt für KI, die direkt mit Menschen interagiert oder synthetische Medien erzeugt, nicht für das routinemäßige Erstellen von Text-Entwürfen oder das Content-Tagging.
- Mit der richtigen Architektur lässt sich Compliance gut bewältigen: Eine Composable-Plattform mit menschlicher Freigabe, Herkunfts-Kennzeichnung und lückenloser Dokumentation des KI-Einsatzes erfüllt die Anforderungen. Ein fragmentierter Tech-Stack kann das nicht.
Was der EU AI Act ist
Der EU AI Act ist das Gesetz der Europäischen Union zur Regulierung künstlicher Intelligenz. Es ist seit dem 1. August 2024 in Kraft und gilt seit dem 2. August 2026 weitgehend vollständig. Das Gesetz legt nach Risiko-Stufen gestaffelte Regeln dafür fest, wie KI-Systeme in der EU entwickelt, eingesetzt und verwaltet werden.
Der AI Act wirkt über Europa hinaus. Er gilt für jedes KI-System, das auf dem EU-Markt genutzt wird, unabhängig davon, wo ein Unternehmen seinen Hauptsitz hat. Eine Marke mit Sitz in den USA oder in Asien, die Inhalte für Verbraucherinnen und Verbraucher in der EU veröffentlicht, muss die Vorgaben genauso einhalten wie ein europäisches Unternehmen.
Wie sich der EU AI Act auf das globale Enterprise-Content-Management auswirkt
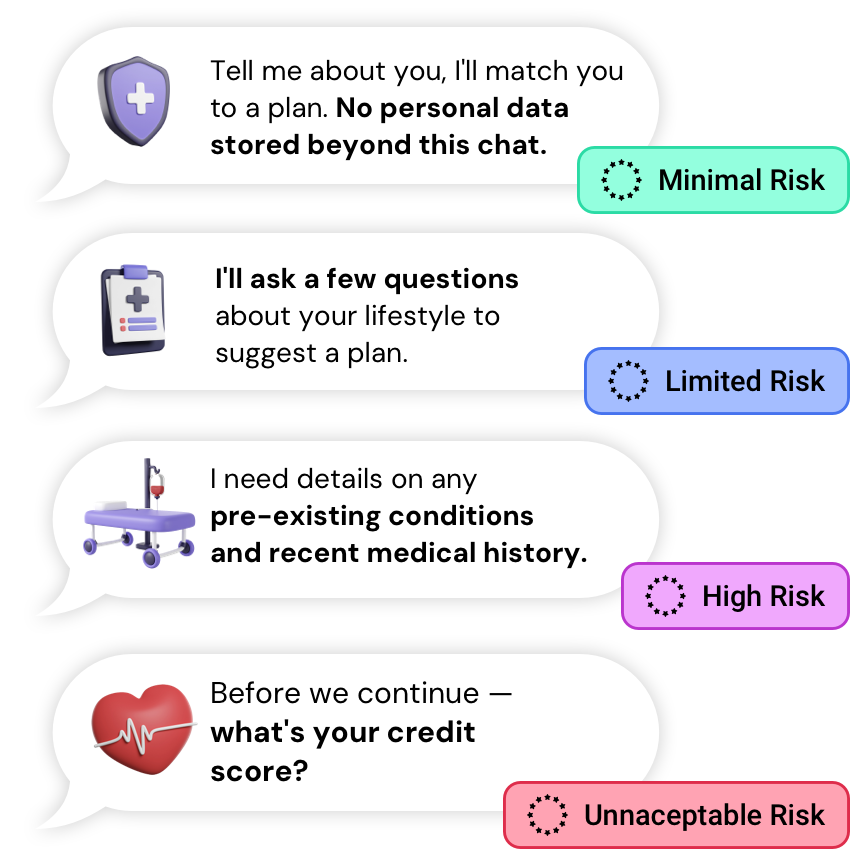
Der AI Act ordnet KI in vier Risiko-Kategorien ein: Je riskanter der Einsatz, desto strenger die Regeln. Für Content-Teams sind vor allem zwei dieser vier Kategorien relevant:
- Begrenztes Risiko umfasst KI, die mit Menschen kommuniziert oder Medien erzeugt, etwa Chatbots oder KI-generierte Bilder. Die Transparenz-Regeln für diese Kategorie gelten bereits.
- Hohes Risiko umfasst sensiblere Einsatzbereiche wie Personal-Auswahl oder Kredit-Entscheidungen. Die strengeren Pflichten für diese Kategorie greifen erst später.
Die beiden übrigen Kategorien, inakzeptables Risiko (grundsätzlich verboten) und minimales Risiko (keine nennenswerten Pflichten), spielen für die tägliche Content-Arbeit eine geringere Rolle.
Risikokategorien und ihre Bedeutung für Content-Teams
Die meisten alltäglichen Inhalte fallen in die Kategorie „begrenztes Risiko“. Hier geht es um Offenlegung oder Kennzeichnung, nicht um das umfassende Regelwerk für Hochrisiko-Systeme. Im Folgenden ein Überblick, was die einzelnen Kategorien umfassen und welche Bedeutung sie für Content-Teams haben.
| Risiko-Kategorie | Was sie umfasst | Relevant für Content-Teams? | Erforderliche Maßnahmen |
| Inakzeptables Risiko | Verbotene Anwendungen: Social Scoring, manipulative Techniken, ungezieltes Scraping von Gesichts-Bildern sowie ab dem 2. Dezember 2026 KI-generierte Darstellungen sexuellen Kindesmissbrauchs (CSAM) und nicht einvernehmlich erstellte intime Bilder | Fast nie | Nicht einsetzen |
| Hohes Risiko | Systeme in sensiblen Bereichen KI-Systeme mit hohem Risiko (gemäß Anhang III: Personalbeschaffung, Bonitätsprüfung, Gesundheitswesen, Bildungswesen, biometrische Identifizierung, lebenswichtige Dienste, Strafverfolgung und kritische Infrastruktur) sowie in regulierte Produkte integrierte KI (Anhang I, mit biometrische Fernidentifizierung , die strengeren Kontrollen unterliegt) | Selten | Bewerten, überwachen, dokumentieren (bis Dezember 2027) |
| Begrenztes Risiko | KI, die mit Menschen interagiert oder Inhalte erzeugt: Chatbots, generative KI, Deepfakes | Fast immer | Offenlegen und kennzeichnen (ab sofort) |
| Minimales Risiko | Alle übrigen Anwendungen, etwa Spam-Filter und KI-gestützte Video-Spiele | Häufig, aber nicht reguliert | Keine verpflichtenden Vorgaben |
Wo gängige Inhaltstypen einzuordnen sind
| Content-Typ | Risiko-Kategorie | Erforderliche Maßnahmen |
| Chatbots und Voicebots | Begrenztes Risiko | Nutzerinnen und Nutzer darüber informieren, dass sie mit einer KI interagieren |
| KI-generierte Produkt-Beschreibungen | Begrenztes Risiko | Maschinenlesbare Kennzeichnung durch das generative System; für Routine-Texte ist kein öffentlicher Hinweis „von KI erstellt“ nötig |
| Personalisierte Banner und Content-Blöcke | Minimal bis begrenzt | In der Regel keine öffentliche Kennzeichnung; ist das Creative synthetisch erzeugt, liegt die Kennzeichnungs-Pflicht beim generativen System |
| Deepfakes sowie synthetische Videos oder Audios mit Sprecherinnen und Sprechern | Begrenztes Risiko (Transparenz) | Deutlich als künstlich erzeugt kennzeichnen |
| Emotions-Erkennung oder biometrische Kategorisierung entlang der Customer Journey | Begrenzt bis hoch, teilweise verboten | Mindestens Offenlegung; Systeme zur Emotions-Erkennung können zusätzliche Pflichten auslösen, und manche Anwendungen sind verboten, sofern sie nicht medizinischen oder sicherheitsrelevanten Zwecken dienen |
| Personalisierung, die den Zugang zu einem Service steuert, oder Eignungs-Scoring | Potenziell hohes Risiko | Manche Systeme gelten als hochriskant, wenn sie Zugang, Berechtigung oder sensible Entscheidungen beeinflussen. Ab Dezember 2027 sind dann Risiko-Bewertung, menschliche Aufsicht und Dokumentation erforderlich |
Entscheidend für die Einstufung ist der Einsatzzweck, nicht nur das Format. Derselbe KI-generierte Content-Block fällt als Marketing-Banner in die Kategorie „begrenztes Risiko“. Sobald er jedoch in eine Entscheidung über den Zugang, die Berechtigung oder die Rechte einer Person einfließt, kann er in eine höhere Risiko-Kategorie rutschen.
Der Zeitplan für die Umsetzung des AI Act
Der EU AI Act ist am 1. August 2024 in Kraft getreten und gilt seit dem 2. August 2026 weitgehend vollständig. Die einzelnen Pflichten greifen schrittweise zu unterschiedlichen Terminen. Die am stärksten beachtete Frist, die für Hochrisiko-Systeme, wurde durch den Digital Omnibus on AI verschoben: Verordnung (EU) 2026/1744, veröffentlicht im Amtsblatt der EU am 24. Juli 2026 und in Kraft seit dem 27. Juli 2026.
- 1. August 2024 – Inkrafttreten des AI Act.
- 2. Februar 2025 – Verbotene Praktiken und Pflichten zur KI-Kompetenz.
- 2. August 2025 – Regelungen zur Governance und Pflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI-Modelle).
- 2. August 2026 – Allgemeine Anwendbarkeit, einschließlich der Transparenz-Pflichten nach Artikel 50.
- 2. Dezember 2026 – Neue Verbote nach Artikel 5 für KI-generierte Darstellungen sexuellen Kindesmissbrauchs (CSAM) und nicht einvernehmlich erstellte intime Bilder treten in Kraft. Zudem endet die Frist für Kennzeichnung und Erkennung bei generativen KI-Systemen, die bereits vor dem 2. August 2026 auf dem Markt waren.
- 2. Dezember 2027 – Hochrisiko-Systeme in sensiblen Bereichen (Anhang III).
- 2. August 2028 – Hochrisiko-KI in regulierten Produktenn (Anhang I).
Was bereits gilt: Transparenz und Kennzeichnung für KI-gestützte Inhalte
Seit dem 2. August 2026 betreffen die Transparenz-Regeln des AI Act vor allem KI-Systeme mit begrenztem Risiko, die mit Menschen interagieren oder Medien erzeugen. Für Content- und CX-Teams gelten damit ab sofort drei Pflichten:
- KI-Interaktionen offenlegen. Nutzerinnen und Nutzer müssen darüber informiert werden, wenn sie mit einem KI-System wie einem Chatbot oder Voicebot interagieren, sofern das nicht offensichtlich ist.
- Synthetische und manipulierte Medien kennzeichnen. Deepfakes sowie andere KI-generierte oder veränderte Bilder, Audios und Videos müssen als künstlich erzeugt gekennzeichnet werden. Eine ähnliche Offenlegungs-Pflicht kann auch für Systeme zur Emotions-Erkennung gelten, die direkt mit Nutzerinnen und Nutzern in Kontakt kommen.
- KI-Output maschinenlesbar kennzeichnen. Anbieterinnen und Anbieter generativer KI müssen erzeugte Inhalte in einem Format kennzeichnen, das von anderen Systemen erkannt werden kann und nicht nur für Menschen sichtbar ist.
Diese Pflichten lassen sich direkt auf gängige Content-Typen übertragen:
- Chatbots und Voicebots: Ein Hinweis, dass Nutzerinnen und Nutzer mit einer KI kommunizieren, ist erforderlich.
- KI-generierte Produkt-Bilder oder synthetische Videos mit Sprecherinnen und Sprechern: Eine deutliche Kennzeichnung als künstlich erzeugt ist erforderlich.
- Generierte Banner oder personalisierte Content-Blöcke: In der Regel ist kein öffentlicher Hinweis „von KI erstellt“ nötig. Das zugrunde liegende KI-System unterliegt jedoch der Pflicht zur maschinenlesbaren Kennzeichnung. Anbieterinnen und Anbieter sowie Betreiberinnen und Betreiber müssen sicherstellen, dass diese Kennzeichnung bis zur Veröffentlichung erhalten bleibt.
Eine Ausnahme-Regelung verschafft etwas Spielraum: Generative KI-Systeme, die bereits vor dem 2. August 2026 auf dem Markt waren, haben bis zum 2. Dezember 2026 Zeit, die Anforderungen an Kennzeichnung und Erkennung zu erfüllen.
Urheberrecht, geistiges Eigentum und Herkunfts-Nachweis bei KI-generierten Assets
Für Content-Teams ergeben sich aus dem EU AI Act zwei Pflichten, die direkt auf Ebene der einzelnen Assets ansetzen:
- Urheberrecht. Anbieterinnen und Anbieter von KI-Modellen mit allgemeinem Verwendungszweck (GPAI-Modellen) müssen seit dem 2. August 2025 das EU-Urheberrecht einhalten und ihre Trainings-Daten dokumentieren. Diese Pflicht liegt zwar bei den Anbietenden, entlastet aber nicht das Unternehmen, das den Output veröffentlicht: Gibt ein generiertes Bild oder ein Text-Abschnitt geschütztes Material wieder, trägt die Marke nach allgemeinem Urheberrecht ein eigenes Risiko in Bezug auf geistiges Eigentum. Der Herkunfts-Nachweis, also das Wissen darüber, womit ein Modell trainiert wurde und worauf ein Output basiert, ermöglicht es Teams, dieses Risiko zu steuern.
- Herkunfts-Kennzeichnung. Die Transparenz-Regeln verlangen, dass KI-Output eine maschinenlesbare Kennzeichnung trägt, die ihn als KI-generiert ausweist. Für eine global aufgestellte Content-Organisation ist das eine Frage der Metadaten: Die Kennzeichnung muss mit dem Asset verbunden bleiben, während es über Websites, Sprachen und Kanäle hinweg ausgespielt wird. Geht sie bei der Umformatierung oder Lokalisierung verloren, wird die Offenlegungs-Pflicht verfehlt, selbst wenn die Original-Datei korrekt gekennzeichnet war.
Beide Punkte betreffen dieselbe Governance-Frage. Output, der geistiges Eigentum verletzt, und Output ohne Kennzeichnung sind letztlich derselbe Fehler: Inhalte, die ohne die richtige Prüfung veröffentlicht wurden.
Sanktionen bei Verstößen: gestaffelte Bußgelder
Verstöße gegen den EU AI Act werden nach Artikel 99 mit Bußgeldern in drei Stufen geahndet. Grundlage ist entweder ein Prozentsatz des weltweiten Jahresumsatzes des Vorjahres oder ein fester Betrag, je nachdem, welcher Wert höher ist.
| Art des Verstoßes | Maximales Bußgeld (der jeweils höhere Wert) |
| Verstöße gegen verbotene KI-Praktiken | 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes |
| Verstöße gegen sonstige Pflichten, darunter viele Pflichten für Hochrisiko-Systeme, GPAI-Modelle und Transparenz | 15 Millionen Euro oder 3 % des weltweiten Jahresumsatzes |
| Übermittlung falscher, unvollständiger oder irreführender Informationen an Behörden | 7,5 Millionen Euro oder 1 % des weltweiten Jahresumsatzes |
Die aktuellen Werte stammen aus Artikel 99 des EU AI Act. Etwaige Änderungen lassen sich im offiziellen Gesetzestext prüfen.
Für KMU und Start-ups gelten verhältnismäßige Bußgelder. Für Content-Teams ist vor allem eines wichtig: Ein Verstoß gegen die Transparenz-Pflichten, etwa ein nicht gekennzeichneter Deepfake oder ein Chatbot ohne entsprechenden Hinweis, fällt in die Stufe von 15 Mio. € oder 3 % und nicht in die höchste Stufe. Dennoch bedeutet schon eine fehlende Kennzeichnung ein Risiko in einer Größenordnung, die für Unternehmen relevant ist. Zudem kann sie Auskunfts-Ersuchen oder Compliance-Prüfungen durch die Behörden der Markt-Überwachung nach sich ziehen.
So gelingt Compliance: eine Checkliste für Content-Teams
- Erfassen, wo KI mit Inhalten in Berührung kommt. Alle Stellen auflisten, an denen KI Texte entwirft, übersetzt, verschlagwortet oder personalisiert, vom CMS-Copilot über Chatbots bis zu Bild-Tools. Nur was erfasst ist, lässt sich offenlegen und steuern.
- KI-Interaktionen offenlegen. Jeder Chatbot und jeder Voicebot, der mit Kundinnen und Kunden kommuniziert, braucht einen klaren Hinweis, dass hier eine KI im Einsatz ist. Diese Pflicht gilt bereits.
- Synthetische Medien kennzeichnen. KI-generierte oder veränderte Bilder, Audios und Videos als künstlich erzeugt kennzeichnen und sicherstellen, dass die maschinenlesbare Kennzeichnung bei Veröffentlichung und Lokalisierung erhalten bleibt.
- Menschliche Freigabe vor der Veröffentlichung sicherstellen. Kein KI-gestützter Inhalt sollte live gehen, ohne dass eine Person ihn geprüft und freigegeben hat.
- KI-Einsatz dokumentieren. Nachvollziehbar festhalten, welche Inhalte mit KI bearbeitet wurden und wer sie freigegeben hat, um dies gegenüber Aufsichtsbehörden oder Prüferinnen und Prüfern belegen zu können.
Bei neuen Fristen nachsteuern. Die Pflichten für Hochrisiko-Systeme greifen im Dezember 2027, und die Regeln entwickeln sich weiter. Compliance ist daher ein fortlaufender Prozess und kein einmaliges Projekt.
Warum Legacy-CMS-Architekturen die Compliance mit dem AI Act erschweren
In den meisten Diskussionen wird der EU AI Act als rechtliches Thema behandelt, das die Rechtsabteilung auslegt und das Risiko-Management im Blick behält. Für Content-Teams ist er jedoch auch eine operative Aufgabe. Wenn KI Inhalte entwirft, übersetzt, verschlagwortet oder personalisiert, betreffen einige Pflichten des AI Act direkt den Prozess der Content-Produktion und nicht nur ein Richtlinien-Dokument. Deshalb entscheidet das CMS, das ein Team bereits nutzt, darüber, ob Compliance zur Routine wird oder ob das System ihr unbemerkt im Weg steht.
Fragmentierte Content-Stacks erschweren die Compliance, weil kein einzelnes System weiß, an welcher Stelle KI Inhalte bearbeitet hat, wer sie freigegeben hat oder ob sie gekennzeichnet wurden. Wenn KI-Tools, CMS, Übersetzung und Contact-Center getrennt voneinander laufen, verstärken sich die Lücken gegenseitig:
- Keine einheitliche Dokumentation KI-generierter Inhalte. Kennzeichnung und Offenlegung gehen dadurch über Kanäle und Regionen hinweg verloren.
- Unkontrollierter KI-Einsatz. Redakteurinnen und Redakteure greifen auf externe Tools zurück, die außerhalb jedes Freigabe-Workflows liegen. Fragmentierte Stacks bieten zudem keine Grundlage für ein Risiko-Management-System, das Kontrollen und Prüfungen nachvollziehbar dokumentiert.
- Metadaten, die nicht mitwandern. Herkunfts- und Kennzeichnungs-Merkmale für KI gehen bei der Umformatierung oder Lokalisierung verloren. Die Offenlegung, die bei der Erstellung korrekt war, ist bei der Veröffentlichung nicht mehr vorhanden.
- Kein gemeinsamer Audit-Trail. Es fehlt die Möglichkeit, einer Behörde auf Anfrage nachzuweisen, dass eine Person den Inhalt geprüft und freigegeben hat.
Der AI Act verlangt menschliche Aufsicht und Dokumentation. Ein Stack aus zusammengestückelten Einzel-Tools kann beides kaum auf Abruf liefern, vor allem dann nicht, wenn die KI-Kontrollen nicht in bestehende Frameworks für das Risiko-Management eingebunden sind.
Worauf es bei einem CMS für einfachere Compliance ankommt
Ein CMS macht die Compliance mit dem EU AI Act beherrschbar, wenn es bestimmte Aufgaben automatisch übernimmt, statt sich darauf zu verlassen, dass alle, die Inhalte erstellen, jede Richtlinie im Kopf behalten. Vier Fähigkeiten sind dabei besonders wichtig:
- KI-Beteiligung als Metadaten erfassen. Ob ein Inhalt von KI entworfen, übersetzt oder verschlagwortet wurde, sollte direkt am Inhalt selbst dokumentiert werden und nicht vom Gedächtnis einzelner Personen oder einer Tabelle abhängen.
- Menschliche Freigabe vor der Veröffentlichung verbindlich machen. Ein KI-Copilot kann Texte entwerfen, Vorschläge machen und Inhalte optimieren. Die Veröffentlichung sollte jedoch immer ein Schritt bleiben, den eine Person freigibt, und keiner, der unter Zeitdruck übersprungen wird.
- Regeln über alle Märkte hinweg einheitlich anwenden. Anforderungen an Offenlegung und Prüfung sollten im Content-Modell verankert sein. So gilt eine Regel, die auf einer regionalen Website umgesetzt ist, auf allen anderen genauso, ohne dass jedes Markt-Team sie separat aufbauen muss.
- Audit-Trail automatisch führen. Wer wann was freigegeben hat und ob KI beteiligt war, sollte im normalen Arbeitsalltag ganz nebenbei dokumentiert werden. So lässt sich auch im Nachhinein belegen, welche Seiten KI-gestützt entstanden sind und wer sie freigegeben hat.
An diesen Kriterien orientiert sich der weitere Leitfaden. Der nächste Abschnitt zeigt, wie eine Composable-DXP sie in der Praxis erfüllt.
Wie die Composable-DXP von CoreMedia die Compliance mit dem EU AI Act in die Praxis bringt
Eine Composable DXP löst die oben genannten Compliance-Probleme, indem sie Inhalte, Daten und E-Commerce in einem einheitlichen, geregelten System vereint – einer einzige Quelle der Wahrheit für jedes digitale Asset und eine Grundlage für KI-Governance. Anstatt KI über unverbundene externe Tools („Schatten-KI“) auszuführen, integriert es erstklassige KI über geregelte APIs, sodass Modelle innerhalb der Berechtigungs- und Genehmigungsregeln der Plattform arbeiten und nicht als ungeprüfte Anwendungen von Drittanbietern. Dies unterstützt die im KI-Gesetz geforderte hochwertige Daten-Governance zur Verringerung von Verzerrungen. Globale Teams verwalten Offenlegung, Kennzeichnung und Überwachung über eine einzige Oberfläche, anstatt ein Dutzend verschiedene Systeme abgleichen zu müssen.
Die CoreMedia Digital Experience Platform verbindet das CoreMedia CMS, Personalisierung, die CoreMedia Customer Engagement Platform und CoreMedia KIO, den integrierten KI-Copilot für alle diese Bereiche. Da die KI innerhalb der Plattform läuft, hat jede KI-gestützte Aktion eine verantwortliche Person, einen Freigabe-Schritt und einen Eintrag in der Dokumentation. Strukturierte Metadaten wandern standardmäßig mit dem Content mit. Herkunfts- und Kennzeichnungs-Merkmale für KI bleiben dadurch über Websites, Sprachen und Formate hinweg erhalten, statt für jeden Kanal neu angelegt werden zu müssen.
In der Praxis basiert diese Architektur auf drei Bausteinen:
- Hybrid-Headless-Architektur für visuelle Governance: Redakteurinnen und Redakteure sehen KI-generierte Inhalte in einem visuellen Editor und geben sie vor der Veröffentlichung frei. Das ist wichtig, weil die Transparenz- und Kennzeichnungs-Pflichten des AI Act einen menschlichen Kontrollpunkt voraussetzen, der in rein headless aufgebauten Lösungen häufig fehlt.
- Menschliche Aufsicht über alle Touchpoints mit Kundinnen und Kunden: Das CMS und die CoreMedia Customer Engagement Platform verbinden veröffentlichte Inhalte mit Mitarbeiterinnen und Mitarbeitern im Live-Support. Das ist wichtig, weil sich die Aufsicht nicht nur auf Webseiten erstrecken muss, sondern auch auf Chatbots und Gespräche mit Kundinnen und Kunden.
- KI-gestützte Produktion (CoreMedia KIO): Der integrierte KI-Copilot beschleunigt die Content-Arbeit und setzt dabei für jede Aktion eine Freigabe durch die Redaktion voraus. Das ist wichtig, weil so der Vorteil einer kürzeren Time-to-Market erreicht wird, ohne das Prinzip einer menschenzentrierten KI aufzugeben, auf dem die vom EU AI Act geforderten Kontrollen für Offenlegung, Kennzeichnung und Freigabe beruhen.
Hybrid-Headless-CMS für regulierte Workflows
Ein Hybrid-Headless-Ansatz sorgt dafür, dass vor jeder Veröffentlichung ein menschlicher Prüfschritt stattfindet. Genau das macht KI-gestützte Inhalte nachvollziehbar. Rein headless aufgebaute Systeme bieten Entwicklerinnen und Entwicklern zwar API-first-Flexibilität, lassen Content-Teams aber oft ohne Möglichkeit, das zu sehen und freizugeben, was veröffentlicht wird. KI-Entwürfe können so ungeprüft live gehen.
Der Hybrid-Headless-Ansatz von CoreMedia verbindet diese API-Flexibilität mit einem visuellen Editor. Redakteurinnen und Redakteure sehen KI-generierte Texte, Bilder und Layouts im jeweiligen Kontext in der Vorschau und können sie vor der Ausspielung freigeben oder ablehnen. Mit Blick auf die Transparenz- und Aufsichts-Regeln des AI Act ist dieser visuelle Kontrollpunkt die Stelle, an der Offenlegung, Kennzeichnung und eine menschliche Entscheidung dokumentiert werden.
Human in the Lead: Aufsicht von digitalen Inhalten bis zum Live-Support
Der EU AI Act erwartet, dass eine Person und nicht nur ein System die Verantwortung für das trägt, was KI erzeugt, und dass diese Person den Output prüfen, korrigieren oder stoppen kann. Das Prinzip lautet „Human in the Lead“ und nicht „Human in the Loop“: Ein Mensch behält die Kontrolle und die finale Entscheidung über die Veröffentlichung, auch wenn die KI einen immer größeren Teil des Volumens übernimmt. Die Verantwortung für veröffentlichte Inhalte lässt sich nicht an ein autonomes System auslagern, schon gar nicht bei rechtlich sensiblen oder markenprägenden Aussagen.
Menschliche Aufsicht muss über die Website hinaus bis in Live-Gespräche mit Kundinnen und Kunden reichen. Genau hier greifen das CoreMedia Content Management System und die CoreMedia Customer Engagement Platform ineinander. Die Transparenz-Regeln gelten für Chatbots und Voicebots ebenso wie für veröffentlichte Seiten. Kundinnen und Kunden müssen also wissen, wann sie mit einer KI kommunizieren.
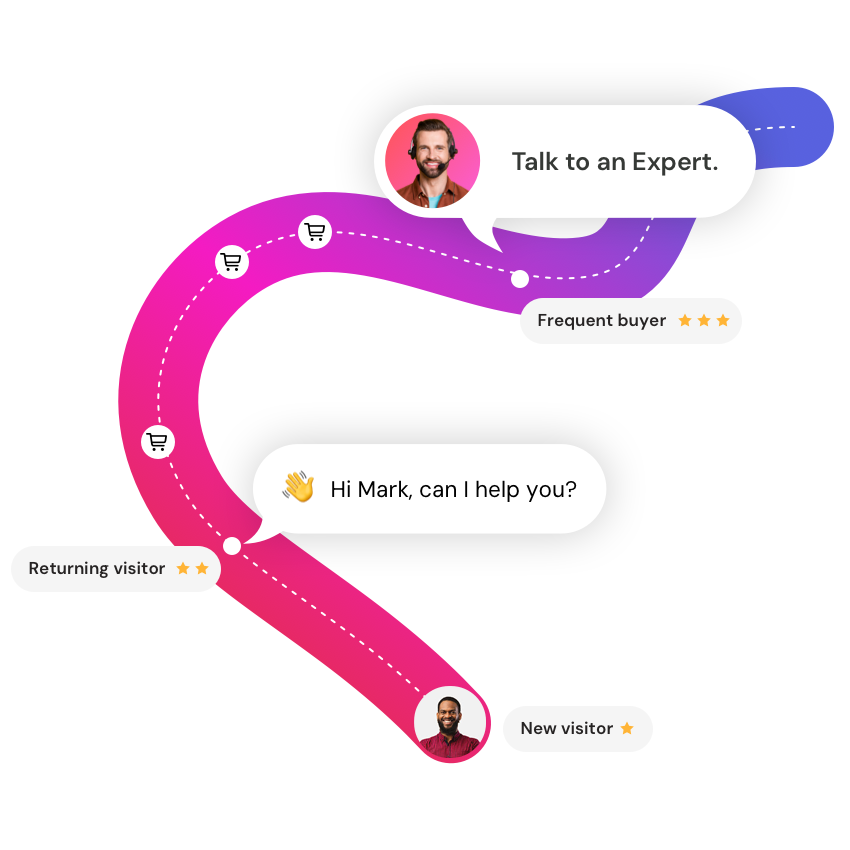
CoreMedia ermöglicht den Wechsel von einem KI-Chatbot zu einer Mitarbeiterin oder einem Mitarbeiter im Live-Support innerhalb einer durchgängigen Customer Journey. Zögernde Kundinnen und Kunden auf einer Seite für Finanz-Dienstleistungen können so vom Bot in einen Live-Chat, einen Click-to-Call-Anruf oder ein Video-Gespräch mit einer realen Person wechseln. Freigabe-Workflows stellen sicher, dass eine namentlich benannte Person die Verantwortung trägt, bevor KI-gestützte Inhalte einen regulierten Kanal erreichen.
CoreMedia KIO: KI-gestützte Produktion unter menschlicher Kontrolle
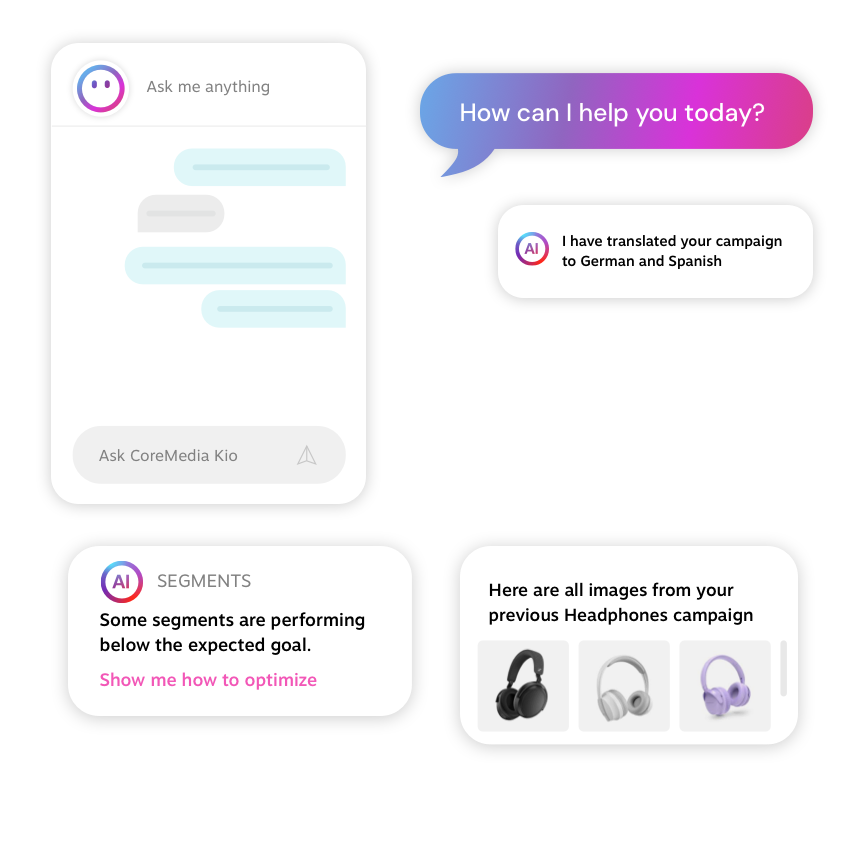
CoreMedia KIO beschleunigt die Content-Produktion und sorgt gleichzeitig dafür, dass bei jeder Aktion ein Mensch die Kontrolle behält. KIO ist der in CoreMedia Studio integrierte KI-Copilot und hat Zugriff auf aktuelle Marken-Richtlinien, Performance-Daten und Kunden-Daten. Er erstellt Entwürfe für Metadaten, Zusammenfassungen, Varianten und Übersetzungen und übernimmt Verschlagwortung, SEO-Optimierung und Bild-Bearbeitung für große Content-Bestände. KIO arbeitet in natürlicher Sprache, und jede Aktion wird im Namen der angemeldeten Redakteurin oder des angemeldeten Redakteurs ausgeführt, innerhalb der jeweils bestehenden CMS-Berechtigungen.
Wie CoreMedia KIO den Menschen in der Führungsrolle hält
CoreMedia KIO kann Inhalte weder veröffentlichen noch löschen. Nichts, was KIO erzeugt, erreicht also ein Publikum ohne einen Veröffentlichungs-Schritt durch einen Menschen. Jeder Vorschlag wird erst ausgeführt, nachdem eine Redakteurin oder ein Redakteur ihn geprüft und freigegeben hat. Zusätzlich lässt sich ein optionaler Bestätigungs-Schritt verpflichtend einrichten, und laufende Anfragen können abgebrochen werden.
Jede Änderung durch CoreMedia KIO wird versioniert, lässt sich als Diff prüfen und kann rückgängig gemacht werden. Inhalte, die KIO erstellt oder bearbeitet, werden als „von KI bearbeitet“ markiert. Das unterstützt die Entscheidung zur Offenlegung, die der Betreiber treffen muss. CoreMedia KIO trifft zudem keine automatisierten Entscheidungen und keine Entscheidungen über Personen. Mit Blick auf die Anforderungen des AI Act an menschliche Aufsicht ergibt sich so ein wirksamer Kontrollpunkt in der Praxis: keine autonome Veröffentlichung, vollständige Nachvollziehbarkeit und eine verpflichtende Freigabe durch einen Menschen.
Administratorinnen und Administratoren können über Playbooks unternehmensweite Regeln und Leitplanken festlegen. So gelten dieselben Grenzen über alle Teams und Märkte hinweg.
Warum CoreMedia KIO als KI mit begrenztem Risiko gilt
CoreMedia stuft CoreMedia KIO als KI-System mit begrenztem Risiko ein, also in der Kategorie mit Transparenz-Pflichten und nicht im Regelwerk für Hochrisiko-Systeme. KIO führt Content-Aufgaben aus, die von professionellen Redakteurinnen und Redakteuren angestoßen und geprüft werden. KIO nimmt keine biometrische Identifizierung, keine Emotions-Erkennung und kein Profiling oder Scoring von Personen vor. Damit dient das System keinem der Hochrisiko-Einsatzbereiche nach Anhang III, wie Personal-Auswahl, Kredit-Vergabe oder Zugang zu grundlegenden Dienstleistungen.
Bei der Rollen-Verteilung ist CoreMedia der Anbieter des KI-Systems und das Kunden-Unternehmen der Betreiber. Die Pflicht, den KI-Einsatz gegenüber dem Publikum offenzulegen, liegt daher beim Kunden-Unternehmen. CoreMedia KIO unterstützt dies, indem KI-bearbeitete Inhalte markiert werden. CoreMedia ist zudem kein Anbieter von KI-Modellen mit allgemeinem Verwendungszweck. Die GPAI-Pflichten, einschließlich der oben genannten urheberrechtlichen Pflichten, liegen daher bei dem Unternehmen, das das vom Kunden-Unternehmen konfigurierte LLM bereitstellt. Ein Vorbehalt aus dem Abschnitt zu den Risiko-Kategorien gilt auch hier: Die Einstufung richtet sich nach dem tatsächlichen Einsatz. Fließt der Output von CoreMedia KIO in eine regulierte Entscheidung ein, sollte der Betreiber den Einsatz anhand der Hochrisiko-Regeln neu bewerten.
Freie Modell-Wahl und volle Daten-Kontrolle
CoreMedia KIO arbeitet mit einer konfigurierbaren, validierten Auswahl an LLM-Anbietern, darunter OpenAI, Azure OpenAI, Anthropic Claude, Mistral, DeutschlandGPT oder ein individuelles Modell. So entsteht kein Vendor-Lock-in. KIO lässt sich in einer Private Cloud oder On-Premise betreiben. Damit bleibt die Kontrolle darüber erhalten, wo die KI Inhalte und Daten verarbeitet.
Inhalte, die über CoreMedia KIO verarbeitet werden, werden nicht zum Training von Modellen verwendet. Da CoreMedia selbst keine Modelle entwickelt oder per Fine-Tuning anpasst, liegen Trainings-Daten und Trainings-Methoden in der Verantwortung des jeweils gewählten Anbieters. CoreMedia KIO ist Teil der ISO-27001-Zertifizierung von CoreMedia
Sicherheit und Daten-Governance für Content in mehreren Regionen unter AI Act und DSGVO
CoreMedia erfüllt die Anforderungen an Sicherheit und Daten-Governance, die neben dem AI Act gelten. Die Basis bilden die ISO-27001-Zertifizierung und die Einhaltung der DSGVO. Für Content in mehreren Regionen lässt sich die Plattform On-Premise, in einer Single-Tenant-Managed-Cloud, in einer Private Cloud oder in einer EU-Region betreiben. So behalten Teams die Kontrolle darüber, wo Inhalte und Kunden-Daten gespeichert sind. Diese Kontrolle ist entscheidend, wenn KI-Personalisierung sensible Kunden-Daten berührt und wenn Kontrollen nach der Inbetriebnahme die Überwachung schwerwiegender Vorfälle bei Hochrisiko-KI-Systemen unterstützen müssen.
Da CoreMedia seinen Hauptsitz in Hamburg hat, gilt deutsches Recht als Gerichtsstand des Anbieters. Für Entscheiderinnen und Entscheider aus regulierten Branchen und dem öffentlichen Sektor ist das ein wichtiges Kriterium.
Die Anforderungen dieser Umgebungen an eine Plattform sind hoch. Der Deutsche Bundestag betreibt seine Inhalte für Bürgerinnen und Bürger auf CoreMedia, mit 18 Millionen Besucherinnen und Besuchern pro Jahr und mehr als 250.000 Live-Dokumenten. An Spitzentagen hat die Plattform bis zum 20-Fachen des durchschnittlichen täglichen Traffics bewältigt und mehrere Cyber-Angriffe ohne Ausfälle überstanden. Die Deutsche Bundesbank nutzt das Headless-CMS von CoreMedia, um geldpolitische Veröffentlichungen und volkswirtschaftliche Forschung zu verwalten.
Die Plattform wird zudem laufend weiterentwickelt, um mit regulatorischen Änderungen Schritt zu halten. Sicherheits- und Compliance-Updates sind deshalb fester Bestandteil der kontinuierlichen Plattform-Pflege und keine einmaligen Projekte. Regulierte Organisationen benötigen darüber hinaus Prozesse, um Vorfälle zu melden und Nachweise für Audits aufzubewahren.
Im Gespräch mit unseren Expertinnen und Experten: Mehr über den EU AI Act erfahren und eine Demo vereinbaren, um zu sehen, was unsere DXP für Unternehmen in regulierten Branchen leisten kann.
Das Fazit
Über die Compliance mit dem EU AI Act im Enterprise-Content-Bereich entscheidet die eigene Content-Organisation, nicht ein juristisches Memo. Die heute geltenden Regeln belohnen Teams, die KI-Einsatz offenlegen, synthetische Medien kennzeichnen und nachweisen können, dass ein Mensch jeden veröffentlichten Inhalt freigegeben hat. Die Hochrisiko-Regeln, die 2027 folgen, setzen auf genau dieselbe Disziplin. Diese Fähigkeiten jetzt in der Plattform zu verankern, kostet deutlich weniger, als sie kurz vor Ablauf einer Frist nachzurüsten.
Einen umfassenderen Blick auf die Governance von KI über veröffentlichte Inhalte und Live-Gespräche mit Kundinnen und Kunden hinweg bietet unser Artikel zu Enterprise AI Content Governance. Wie Offenlegung, Kennzeichnung und menschliche Freigabe innerhalb einer einzigen Plattform zusammenspielen, zeigen die Unternehmen, die bereits auf CoreMedia setzen.
Dieser Artikel bietet einen Überblick über die aktuelle regulatorische Lage und stellt keine Rechtsberatung dar. Für die Bewertung konkreter Einzelfälle wird eine rechtliche Prüfung empfohlen.
Häufig gestellte Fragen
Ab wann gilt der EU AI Act für Content-Erstellerinnen und Content-Ersteller?
Für Content-Erstellerinnen und Content-Ersteller gelten die Transparenz-Pflichten des EU AI Act seit dem 2. August 2026. Sie betreffen KI-Chatbots, generative KI und synthetische Medien wie Deepfakes. Frühere Phasen gelten bereits: die Regeln zu verbotenen Praktiken und zur KI-Kompetenz seit dem 2. Februar 2025 und die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck seit dem 2. August 2025. Die Fristen für Hochrisiko-Pflichten, die einige Content-nahe Systeme betreffen, wurden auf den 2. Dezember 2027 verlängert, für KI in regulierten Produkten auf den 2. August 2028.
Muss jeder KI-gestützte Inhalt gekennzeichnet werden?
Nein. Der EU AI Act verlangt keine Kennzeichnung für jeden KI-gestützten Inhalt. Nutzerinnen und Nutzer müssen informiert werden, wenn sie mit einem KI-System wie einem Chatbot interagieren, und synthetische oder manipulierte Medien wie Deepfakes müssen als künstlich erzeugt gekennzeichnet werden. Routine-Unterstützung wie das Erstellen von Entwürfen oder die Verschlagwortung unterliegt nicht derselben öffentlichen Kennzeichnungs-Pflicht. Generative KI-Systeme, die bereits vor dem 2. August 2026 auf dem Markt waren, haben bis zum 2. Dezember 2026 Zeit, die Anforderungen an Kennzeichnung und Erkennung zu erfüllen. Eine interne Dokumentation des KI-Einsatzes unterstützt zudem die Anforderungen des AI Act an menschliche Aufsicht.
Worauf kommt es bei einem Enterprise-Content-Stack für die Compliance mit dem EU AI Act an?
Für die Compliance mit dem EU AI Act sollte ein Enterprise-Content-Stack vier Aufgaben automatisch übernehmen, statt sich darauf zu verlassen, dass Menschen jede Richtlinie im Kopf behalten: KI-Beteiligung als Metadaten direkt am Inhalt erfassen, eine menschliche Freigabe vor jeder Veröffentlichung verbindlich machen, Regeln für Offenlegung und Prüfung einheitlich über alle Märkte und Sprachen hinweg anwenden und einen Audit-Trail führen, der zeigt, wer was freigegeben hat und ob KI beteiligt war. Eine Composable-Plattform, die diese Funktionen in den Workflow integriert, macht Compliance zur Routine. Ein fragmentierter Stack aus voneinander getrennten Tools hinterlässt dagegen Lücken, an denen Aufsichtsbehörden ansetzen können.
Wie unterstützt ein Headless-CMS bei der KI-Compliance?
Ein Headless-CMS unterstützt die Compliance mit dem EU AI Act, indem es Inhalte als strukturierte, wiederverwendbare Komponenten mit API-Steuerung und Workflow-Governance speichert. So lassen sich KI-generierte Inhalte über alle Kanäle hinweg einheitlich nachverfolgen und kennzeichnen. Ein Hybrid-Headless-Ansatz ergänzt dies um eine visuelle Bearbeitungs-Ebene. Content-Teams können KI-Output dadurch im Kontext prüfen und freigeben, bevor er veröffentlicht wird. Genau dieser menschliche Freigabe-Schritt und die Dokumentation, die er hinterlässt, sind es, was die Regeln des AI Act zu menschlicher Aufsicht und Transparenz verlangen.
Was passiert mit KI-Metadaten, wenn Inhalte umformatiert oder übersetzt werden?
Legacy-Content-Stacks mit fragmentierter Architektur entfernen Metadaten häufig bei der Umformatierung oder Lokalisierung. Dadurch verlieren eigentlich konforme Assets ihre vorgeschriebene maschinenlesbare Kennzeichnung. Eine Composable-DXP mit komponentenbasiertem Aufbau wie CoreMedia verknüpft die KI-Herkunfts-Metadaten direkt mit dem strukturierten Content-Modell. So bleiben die Kennzeichnungen über Sprachen, Kanäle und Frontends hinweg vollständig erhalten.